
Kontaktieren Sie uns
Wir von accompio helfen Ihnen gerne.


13.11.2026
Ein Cyberangriff kann Systeme verschlüsseln oder Daten offenlegen. Für Unternehmen wiegt eine andere Folge oft noch schwerer: Sie können nicht mehr produzieren, Kunden bedienen oder zuverlässig kommunizieren.
Cybersecurity muss deshalb nicht nur einzelne IT-Systeme schützen, sondern die Handlungs- und Lieferfähigkeit des gesamten Unternehmens. Wie verändern vernetzte Lieferketten, die Verbindung von IT und Produktion sowie künstliche Intelligenz die Risiken? Und was können Unternehmen tun, um auch im Ernstfall arbeitsfähig zu bleiben? Darüber sprechen wir mit Stefan Höpfel, Head of Cybersecurity bei Netz16 (Teil der accompio-Gruppe).
Im Experteninterview erläutert Stefan Höpfel, warum Cybersecurity eine Aufgabe der Unternehmensführung ist, welche besonderen Risiken in vernetzten Produktionsumgebungen entstehen und weshalb Vorbereitung auf den Ernstfall genauso wichtig ist wie die Abwehr von Angriffen.
Wer Cybersecurity nur als Schutz einzelner Server, Endgeräte oder Anwendungen versteht, übersieht die Verbindungen zwischen ihnen. Angreifer suchen nach einem erreichbaren Weg zu ihrem Ziel – und dieser kann auch über einen Lieferanten, eine Plattform oder einen anderen Dritten führen.
Für Stefan Höpfel ist deshalb entscheidend, nicht nur technische Schwachstellen isoliert zu betrachten. Unternehmen müssen verstehen, wie ihre Systeme, Partner und Geschäftsprozesse miteinander verbunden sind. Erst dann lässt sich beurteilen, welche Zugänge besonders kritisch sind und welche Folgen ein erfolgreicher Angriff hätte.
Diese Perspektive verändert auch die zentrale Frage der Sicherheitsplanung: Nicht allein „Welches System könnte ausfallen?“, sondern „Welche Leistung könnten wir dann nicht mehr erbringen?“
Besonders deutlich wird dieser Zusammenhang, wenn klassische IT und Operational Technology (OT) zusammenwachsen. Zur OT gehören beispielsweise Maschinen und Steuerungssysteme in der Produktion. Deren Kommunikation ist für den Betrieb wichtig, aber nicht in jedem Unternehmen vollständig transparent.
Stefan Höpfel empfiehlt, zunächst sichtbar zu machen, welche Maschinen mit welchen anderen Systemen kommunizieren. Auf dieser Grundlage lassen sich Produktionsnetze gezielt segmentieren und Schnittstellen zur IT bewerten. Dabei sollten IT und OT zusammen betrachtet werden, ohne ihre unterschiedlichen Anforderungen gleichzusetzen.
Ein Fehler in einer Produktionsumgebung ist nicht automatisch nur ein gewöhnliches IT-Problem. Wenn eine Maschine ausfällt oder eine Produktionsinsel nicht mehr erreichbar ist, kann unmittelbar die Lieferfähigkeit betroffen sein. Sicherheitsmaßnahmen müssen deshalb die tatsächlichen Betriebsabläufe berücksichtigen.
Künstliche Intelligenz verändert die Cybersecurity auf beiden Seiten. Sie kann dabei unterstützen, Auffälligkeiten und Schwachstellen schneller zu erkennen. Gleichzeitig können auch Angreifer Abläufe beschleunigen und automatisieren.
Für Unternehmen bedeutet das: Erkannte Sicherheitslücken dürfen nicht liegen bleiben. Sie müssen bewertet und entsprechend ihrer Bedeutung für den Geschäftsbetrieb zügig geschlossen werden. Ein verlässliches Schwachstellen- und Patchmanagement gewinnt dadurch weiter an Bedeutung.
Ein weiteres Thema ist die Schatten-KI: Mitarbeitende nutzen möglicherweise KI-Anwendungen, ohne dass im Unternehmen klar geregelt ist, welche Informationen dort eingegeben werden dürfen. Damit entstehen Fragen zum Umgang mit vertraulichen Daten. Unternehmen sollten daher Transparenz über genutzte Anwendungen schaffen und verständliche Regeln für deren Einsatz festlegen.
Verschlüsselte Systeme und gestohlene Daten sind schwerwiegende Folgen eines Angriffs. Das geschäftliche Risiko reicht jedoch weiter: Ein Unternehmen kann vorübergehend nicht mehr herstellen, ausliefern, abrechnen oder mit wichtigen Ansprechpartnern kommunizieren.
Wie kritisch ein Vorfall wird, hängt daher auch davon ab, wie lange der Stillstand andauert und welche Abläufe betroffen sind. Stefan Höpfel rät Unternehmen, bei der Sicherheitsplanung zuerst die Punkte zu identifizieren, deren Ausfall sie besonders hart treffen würde.
Aus dieser Analyse ergeben sich die Prioritäten für Investitionen. Patchmanagement und Backups gehören zu den Grundlagen; welche weiteren Maßnahmen zuerst umgesetzt werden sollten, hängt vom jeweiligen Geschäftsmodell und seinen kritischen Abhängigkeiten ab. Cybersecurity ist dabei keine einmalige Anschaffung: Risiken und Technologien verändern sich, sodass Schutzmaßnahmen regelmäßig überprüft werden müssen.
Nicht jeder Angriff lässt sich verhindern. Umso wichtiger ist die Vorbereitung auf den Fall, dass Schutzmaßnahmen nicht ausreichen.
„Resilienz heißt für mich, einen Angriff zu überstehen und handlungsfähig zu bleiben.“
Stefan Höpfel, Head of Cybersecurity bei Netz16 (Teil der accompio-Gruppe)
Cyber-Resilienz umfasst damit mehr als die Wiederherstellung von Systemen. Unternehmen sollten festlegen, wie sie während eines Ausfalls Entscheidungen treffen, Mitarbeitende erreichen und unverzichtbare Tätigkeiten fortsetzen können. Stefan Höpfel nennt dafür ein bewusst einfaches Beispiel: eine aktuelle, ausgedruckte Telefonliste. Wenn digitale Kommunikationswege nicht verfügbar sind, kann bereits eine solche Vorbereitung entscheidend sein.
Der praktische Test lautet: Wissen die verantwortlichen Personen, was sie tun und wen sie kontaktieren müssen, wenn die gewohnten Systeme nicht erreichbar sind?
Sicherheitsverantwortung lässt sich nicht vollständig an eine Fachabteilung delegieren. Die Unternehmensführung muss entscheiden, welche Risiken tragbar sind, welche Leistungen unbedingt verfügbar bleiben müssen und wo investiert wird.
Stefan Höpfel vergleicht das mit der Arbeitssicherheit: Auch dort setzt die Geschäftsführung notwendige Schutzmaßnahmen nicht mit dem Hinweis aus, dass eine Fachkraft zuständig sei. Bei Cybersecurity braucht es dieselbe grundsätzliche Haltung.
Dazu gehört eine Kultur, in der Mitarbeitende Fehler oder verdächtige Vorgänge frühzeitig melden können, statt sie aus Angst zu verbergen. Ebenso wichtig ist ein realistischer Blick auf den Sicherheitsstatus. Das Management sollte nicht nur nach positiven Kennzahlen fragen, sondern auch wissen wollen, wo Risiken noch nicht ausreichend beherrscht werden.
Regulatorische Anforderungen wie NIS-2 können dazu beitragen, dass diese Fragen stärker auf Geschäftsführungsebene behandelt werden. Sie ersetzen jedoch nicht die unternehmensspezifische Bewertung der eigenen Risiken.

accompio unterstützt Unternehmen dabei, Cyberrisiken einzuordnen, geeignete Schutzmaßnahmen zu entwickeln und ihre Widerstandsfähigkeit gegenüber Sicherheitsvorfällen zu stärken.
Cybersecurity beginnt mit technischem Schutz, endet aber nicht dort. Entscheidend ist, ob ein Unternehmen seine wichtigsten Leistungen auch unter schwierigen Bedingungen erbringen oder nach einem Vorfall zeitnah wieder aufnehmen kann.
Dafür müssen Unternehmen ihre kritischen Geschäftsprozesse und Abhängigkeiten kennen, IT- und OT-Risiken verstehen, grundlegende Schutzmaßnahmen kontinuierlich pflegen und den Ernstfall vorbereiten. Zertifizierungen können Sicherheitsanforderungen sichtbar machen. Ob ein Unternehmen resilient ist, zeigt sich jedoch erst daran, wie gut es seine Handlungs- und Lieferfähigkeit tatsächlich sichern kann.
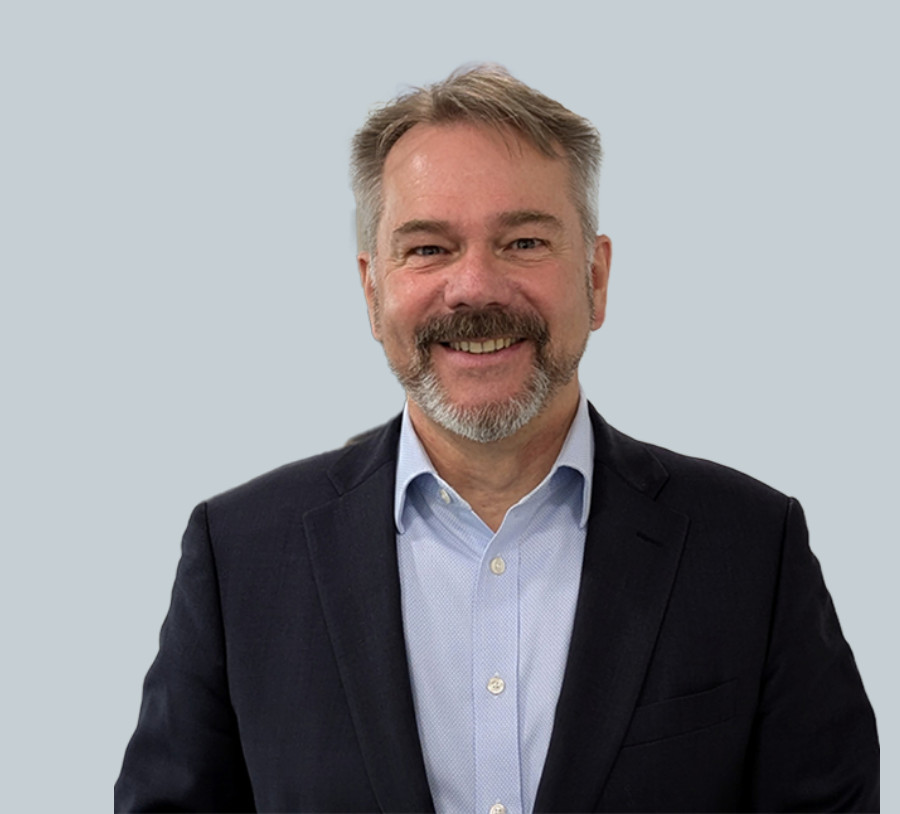
Stefan ist Head of Cybersecurity bei Netz16 und vertritt das Thema innerhalb der accompio-Gruppe. Er bringt 25 Jahre Industrieerfahrung mit und beschäftigt sich insbesondere damit, wie Unternehmen Cybervorfälle vermeiden und auch im Ernstfall handlungsfähig bleiben.
Weil Angreifer Verbindungen und Zugänge zwischen Systemen nutzen können – auch über Plattformen, Lieferanten oder Dienstleister. Unternehmen müssen deshalb ihre Angriffswege und deren mögliche Auswirkungen auf Geschäftsprozesse verstehen.
OT-Sicherheit betrifft unter anderem Maschinen und Steuerungssysteme in Produktionsumgebungen. Wichtig ist, ihre Kommunikation und die Schnittstellen zur IT zu kennen, Risiken zu bewerten und Netze dort sinnvoll zu segmentieren, wo es der Betrieb erfordert.
KI kann die Suche nach Schwachstellen und die Automatisierung von Abläufen beschleunigen – sowohl auf Angreifer- als auch auf Verteidigerseite. Unternehmen benötigen deshalb klare Regeln für die eigene KI-Nutzung und müssen erkannte Sicherheitslücken zeitnah bewerten.
Cyber-Resilienz ist die Fähigkeit, einen Sicherheitsvorfall zu überstehen, kritische Abläufe möglichst aufrechtzuerhalten und den Betrieb wiederherzustellen. Dazu gehören neben technischen Maßnahmen auch vorbereitete Entscheidungen und funktionierende Kommunikationswege.
Ausgangspunkt sind die geschäftlichen Folgen eines Ausfalls: Welche Prozesse müssen unbedingt funktionieren, und wo wäre ein längerer Stillstand besonders kritisch? Darauf aufbauend können Unternehmen Grundlagen wie Patchmanagement und Backups prüfen und weitere Maßnahmen gezielt planen.
Weil Sicherheitsvorfälle Produktion, Lieferfähigkeit und damit die Geschäftsfähigkeit betreffen können. Die Geschäftsführung muss Risiken und Prioritäten mittragen, Verantwortlichkeiten klären und eine Kultur fördern, in der Probleme frühzeitig sichtbar werden.
